Utoljára frissítve:
A nemrég nyilvánosságra hozott LND Lightning Network sebezhetőség jelentős kockázatot jelent a csatornaegyenlegekre, különösen a 0.21.0 alatti verziókat futtató üzemeltetők számára. Ez a hiba, amely egy együttműködéses zárási (cooperative-close) forgatókönyvhöz kapcsolódik, bizonyos körülmények között lehetővé teheti, hogy egy támadó egy Lightning csatorna teljes egyenlegét lenullázza.
Annak megértése, hogyan működik az LND együttműködéses zárási hibája, mely verziókat érinti, és milyen lépéseket kell tenniük a csomópont-üzemeltetőknek, alapvető fontosságú mindazok számára, akik Lightning csomópontot futtatnak. Ez a cikk részletezi a sebezhetőséget, elmagyarázza a technikai részleteket, és gyakorlati útmutatást ad a Lightning Network biztonsági javításához kapcsolódó csatornakockázatok mérsékléséhez.
Hogyan fenyegeti az LND együttműködéses zárási hibája a csatornaalapokat
Az LND együttműködéses zárási hibája olyan helyzetet teremt, amelyben egy támadó a csatornazárási folyamat manipulálásával ellophatja egy Lightning csatorna teljes egyenlegét. Ez nem elméleti kockázat: a kutatók bemutatták, hogy a sebezhetőség maximális veszteséget eredményező körülményeket tesz lehetővé, ha pontosan a leírt módon használják ki.
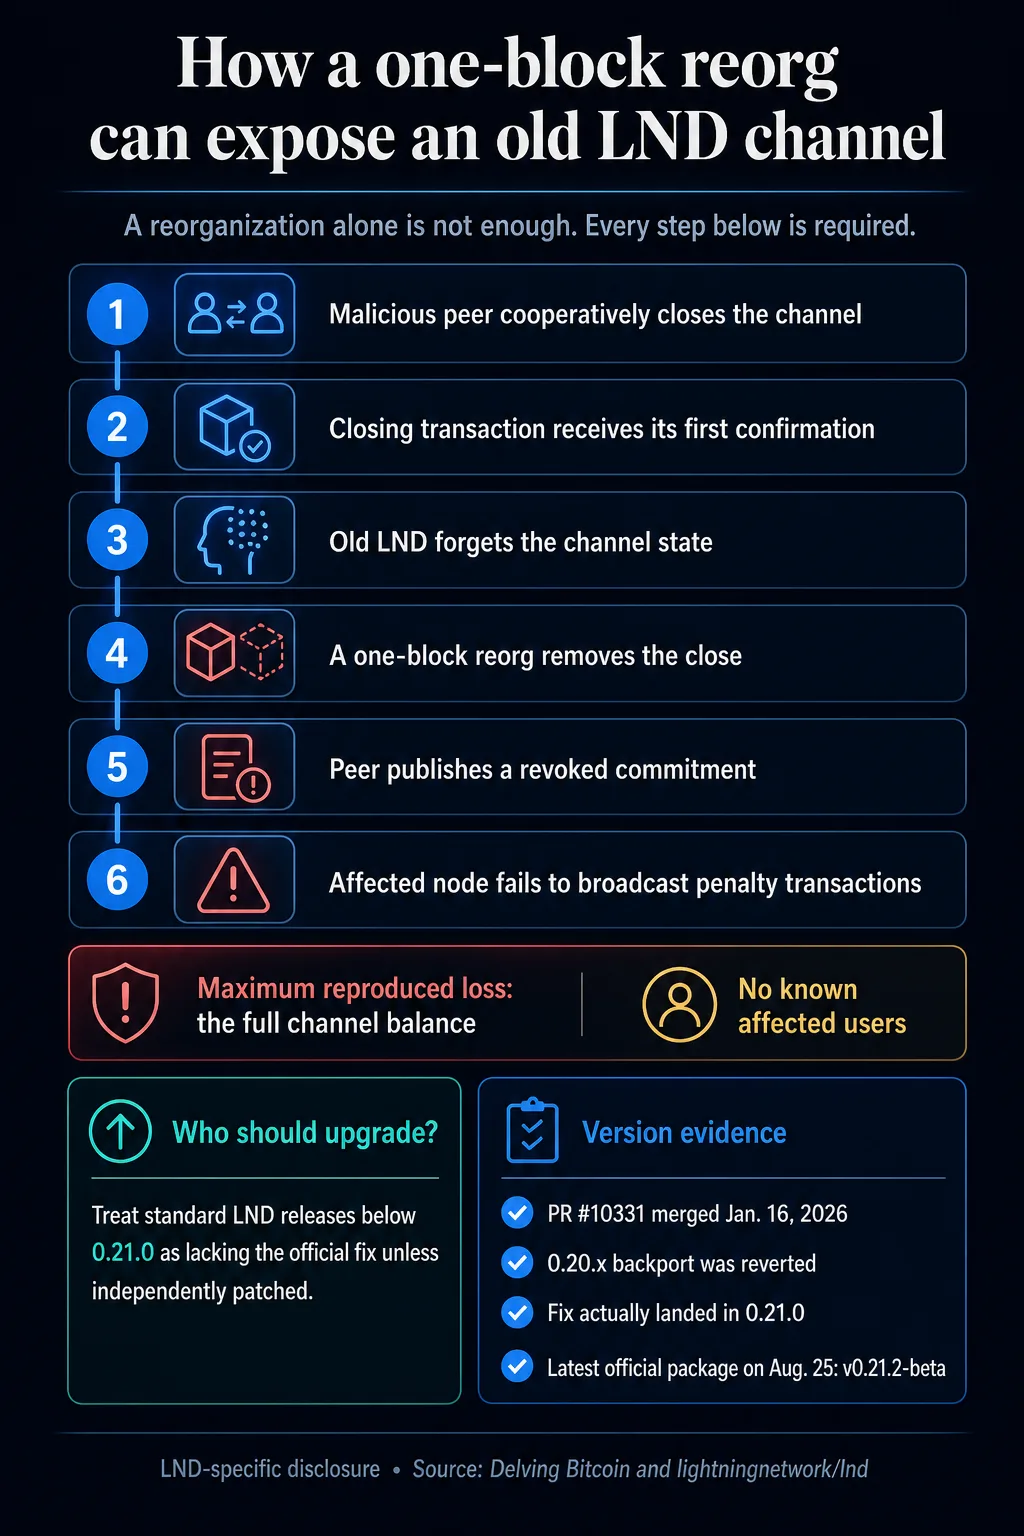
A támadás egy eseménysorozaton alapul. Először egy rosszindulatú peer beleegyezik egy közös csatornazárásba. Miután a zárási tranzakció megkapja az első on-chain megerősítését, egy egyblokkos Bitcoin lánc-reorganizáció következik be. Ezt követően a támadó egy korábban visszavont commitment tranzakciót sugároz be — lényegében a csatorna egy elavult állapotát, amelyet a protokoll szerint büntetni kellene.
A 0.21.0 előtti LND verziókban a csomópontok törölték a csatornára vonatkozó nyilvántartásukat, amint a zárási tranzakció blokkba került. Ha ezt a blokkot később egy reorganizáció miatt eltávolították, a csomópontnak már nem volt meg a szükséges információja ahhoz, hogy észlelje és megbüntesse a támadót az elavult, visszavont állapot közzététele miatt. Ez a rés lehetővé tette, hogy a támadó megszerezze a teljes csatornaegyenleget, miközben a becsületes csomópont nem tudott megfelelően reagálni.
Bár valódi, éles környezetben történt kihasználásról nem érkezett megerősítés, a kockázat valós és súlyos. A jelentős csatornaegyenlegeket kezelő üzemeltetők számára ez a sebezhetőség közvetlen pénzügyi veszteséget jelenthet, ha nem kezelik időben.
Technikai áttekintés: egy teljes egyenlegű csatornatámadás menete
Az LND Lightning Network sebezhetősége csak egy ritka eseménykombináció esetén aktiválódik. A technikai lépések megértése segít tisztázni, hogyan működik a kihasználás, és miért kritikus a javítás.
- 1. lépés: A támadó csatornát nyit, és együttműködik a zárási folyamatban.
- 2. lépés: Az együttműködéses zárási tranzakciót közzéteszik a Bitcoin blokkláncon, és megkapja az első megerősítését.
- 3. lépés: Egy egyblokkos Bitcoin reorg történik, eltávolítva az együttműködéses zárási tranzakciót a láncból.
- 4. lépés: A rosszindulatú peer egy visszavont (elavult) commitment tranzakciót tesz közzé a blokkláncon.
- 5. lépés: A sebezhető LND csomópont, amely az első megerősítés után „elfelejtette” a csatornát, nem küld büntető tranzakciókat.
- Eredmény: A támadó vitatás nélkül megszerezheti a teljes csatornaegyenleget.
Ez a kihasználás egyszerre igényel egy együttműködő, a támadásban partner peer-t, valamint egy valószínűtlen, de lehetséges blokklánc-reorganizációt, általában egyetlen blokknyi mélységben. Bár az esélyek alacsonyak, a következmény a csatornaalapok teljes elvesztése — ezért ez nagy súlyosságú kockázat.
Mely LND verziók sérülékenyek?
A hivatalos repozitórium története alapján ennek a Lightning csomópont csatornakockázatnak a javítása az LND 0.21.0 verzióban jelent meg. Egyes nyilvános közlésekkel ellentétben a 0.20.0 és korábbi standard kiadások nem tartalmazzák a javítást, hacsak az üzemeltetők külön nem patchelték őket.
A projekt kiadási jegyzetei és pull requestjei szerint a mérséklő javítás 2026. január 16-án, a #10331-es pull request révén került be a master ágba. A 0.20.x ágra készült ideiglenes visszaportolást később visszavonták, és a dokumentáció most már egyértelműen kimondja, hogy a 0.21.0 az első verzió a teljes megoldással. Ez azt jelenti, hogy:
| LND verzió | Tartalmazza a hivatalos javítást? | Szükséges művelet |
|---|---|---|
| 0.21.0 és afelett | Igen | Nincs teendő (használja a legújabb kiadást) |
| 0.20.x (standard build-ek) | Nem | Azonnali frissítés vagy önálló patch alkalmazása |
| 0.20.0 alatt | Nem | Azonnali frissítés |
2026 augusztusában a legfrissebb hivatalos csomag az lnd v0.21.2-beta, amely minden szükséges Lightning Network biztonsági javítást tartalmaz. Azoknak az üzemeltetőknek, akik továbbra is 0.21.0 alatti verziókat futtatnak, késedelem nélkül frissíteniük kell, hogy megszüntessék ezt a csatornaegyenleg-kihasználási kockázatot.
A biztonsági javítás részletei: hogyan reagál az LND a javítás után
A Lightning Network biztonsági javítás, amely az LND együttműködéses zárási hibáját kezeli, megváltoztatja, hogyan kezeli a csomópont a csatornazárást és a blokklánc-reorganizációkat. Korábban az LND úgy tekintette, hogy a csatorna rendezett, miután az együttműködéses zárási tranzakció egyetlen megerősítést kapott. A sebezhetőség ebből a túl korai állapottörlésből eredt, amely miatt a csomópont nem tudott reagálni, ha a tranzakciót később reorganizáció kisöpörte a láncból.
A javítás bevezetésével (a 0.21.0 verziótól kezdve) az LND csomópontok több megerősítésig megőrzik a csatornaállapotot. Ez a plusz óvatossági időablak lehetőséget ad a csomópontnak, hogy reagáljon bármilyen lánc-reorganizációra, és észlelje, ha ezalatt egy visszavont commitment tranzakció kerül közzétételre.
Az LND emellett aktívan figyeli a reorganizációs értesítéseket is. Ha reorg történik, és a zárási tranzakció eltűnik a láncból, a csomópont visszaállítja a csatornaállapotot, és felkészült büntető tranzakciók sugárzására, ha támadási kísérlet történik. Ez a megközelítés biztosítja, hogy a csomópont érvényesíteni tudja a Lightning Network biztonságának szerves részét képező büntetési mechanizmusokat, megvédve a csatornaalapokat még szélsőséges helyzetekben is.
A csomópont-üzemeltetők számára ez egy sokkal erősebb biztonsági hálót jelent: a lehetséges Lightning csomópont csatornakockázat időablaka drámaian csökken, és a támadók többé nem élhetnek vissza a korai törlés kiskapujával.
Gyakorlati útmutatás csomópont-üzemeltetőknek: a csatornakockázatok mérséklése
Minden Lightning csomópont-üzemeltetőnek konkrét lépéseket kell tennie az LND Lightning Network sebezhetősége és a kapcsolódó csatornaegyenleg-kihasználások ellen. Ha a csomópontja 0.21.0 alatti LND verziót futtat, és nem kapott önálló patch-et, az alapok továbbra is kockázatban vannak.
Kövesse ezeket a bevált gyakorlatokat, hogy csomópontja biztonságban maradjon:
- Frissítsen haladéktalanul: Lépjen át LND 0.21.0-ra vagy újabbra. Jelenleg a legjobb választás az lnd v0.21.2-beta.
- Figyelje a csatornazárásokat: Kísérje figyelemmel a szokatlan csatornazárási aktivitást, és ellenőrizze, hogy a csomópont megtartja-e a zárási állapotot több megerősítésig.
- Maradjon naprakész: Iratkozzon fel az LND és a Lightning Network fejlesztői levelezőlistáira a javítási értesítések és sebezhetőségi közlések miatt.
- Tekintse át a csomópont naplóit: Rendszeresen ellenőrizze a naplókat reorganizációk vagy visszavont commitment közzétételek jelei után.
- Készítsen biztonsági mentést a csatornaállapotról: Tartson fenn rendszeres mentéseket arra az esetre, ha a csomópontjának reorg eseményre kell reagálnia, vagy összeomlás után helyre kell állnia.
Különösen azokra az üzemeltetőkre vonatkozik ez, akik nagy csatornaegyenlegeket kezelnek. Bár a támadáshoz egyszerre kell lánc-reorganizáció és rosszindulatú peer, a pénzügyi tétek proaktív védekezést indokolnak. Ne futtasson elavult szoftvert, és ellenőrizze az alkalmazott javítások állapotát, ha egyedi buildet vagy csomagot használ.
Az LND összehasonlítása más Lightning implementációkkal
Az LND együttműködéses zárási hibája kifejezetten az LND implementációra jellemző. Nincs bizonyíték arra, hogy más jelentős Lightning Network csomópontszoftverek, például a c-lightning (ma Core Lightning) vagy az Eclair, pontosan ugyanezzel a sebezhetőséggel rendelkeznének.
Ez egy szélesebb tanulságra is rámutat a Lightning Network biztonságában: minden implementáció másképp kezeli a csatornaállapotot, a zárási logikát és a reorg eseményeket. Az üzemeltetőknek minden futtatott csomóponttípus esetében figyelemmel kell kísérniük a biztonsági közleményeket és a frissítési irányelveket.
Bár az LND a legszélesebb körben használt Lightning csomópontszoftver — a becslések szerint 2026-ban a hálózat több mint 70%-át teszi ki —, más implementációk is folyamatosan fejlesztik saját biztonsági modelljeiket. Azoknak az üzemeltetőknek, akik többféle csomóponttípust is futtatnak, ugyanilyen gondossággal kell eljárniuk a javításkezelésben és az egyes platformok megfigyelésében.
A közösségi éberség és az átlátható közlés kulcsszerepet játszik abban, hogy a Lightning Network ellenálló maradjon a felbukkanó fenyegetésekkel szemben. Még az olyan elszigetelt hibák is, mint ez, emlékeztetnek arra, hogy naprakészen kell maradni, és együtt kell működni a fejlesztőkkel a legjobb biztonsági gyakorlatok érdekében.
Gyakran ismételt kérdések
Mi az LND Lightning Network sebezhetőség?
Az LND Lightning Network sebezhetőség egy olyan hiba bizonyos LND verziókban, amely lehetővé teszi, hogy egy rosszindulatú peer egy együttműködéses zárás során megszerezze a teljes csatornaegyenleget, ha közben Bitcoin blokklánc-reorganizáció történik. A kihasználás azt használja ki, hogy a csomópont egyetlen blokk megerősítése után elfelejti a csatornaállapotot, így a támadó büntetés nélkül sugározhat be egy visszavont commitment tranzakciót.
Mely LND verziókat érinti a teljes csatornatörlés kockázata?
Minden 0.21.0 alatti standard LND kiadás érintett ebben a sebezhetőségben, hacsak nincs önállóan patchelve. A hivatalos javítás, beleértve a robusztus reorg-kezelést is, az LND 0.21.0-tól érhető el. Azoknak az üzemeltetőknek, akik 0.20.x-et vagy korábbi verziót futtatnak, azonnal frissíteniük kell.
Hogyan tudom megállapítani, hogy a csomópontom sérülékeny-e?
Ha az LND csomópontja 0.21.0 alatti, és nem alkalmazott önálló patch-et az együttműködéses zárási hibára, akkor a csomópontja veszélyben van. Ellenőrizze a szoftververziót a lnd –version paranccsal vagy a csomópont irányítópultján keresztül. Frissítsen a legújabb kiadásra, hogy megvédje az alapjait.
Kiaknázta ezt az LND sebezhetőséget valaki a gyakorlatban?
Eddig nincs megerősített eset arra, hogy ezt a sebezhetőséget valódi felhasználók ellen kihasználták volna. A kockázatot még azelőtt azonosították és tették közzé, hogy bármilyen valós támadásról beszámoltak volna. A kihasználás technikai feltételei azonban teljesíthetők, ezért a javítás továbbra is sürgős.
Érinti a sebezhetőség a többi Lightning csomópont-implementációt is?
Nem, az LND sebezhetőségben leírt együttműködéses zárási hiba kifejezetten az LND-re jellemző. Jelenleg nincs bizonyíték arra, hogy hasonló hibák léteznének más jelentős Lightning csomópontszoftverekben, például a Core Lightningben vagy az Eclairben. Ennek ellenére minden üzemeltetőnek figyelemmel kell kísérnie a saját implementációját hasonló kockázatok miatt.
Következtetés
Az LND Lightning Network sebezhetőség komoly teljes csatornatörlés kockázatot jelent a 0.21.0 előtti verziókat futtató üzemeltetők számára. A javított verziókról és a támadási forgatókönyvekről szóló pontos információ alapvető a Lightning csomópont biztonságának fenntartásához. Ha LND csomópontot futtat, ellenőrizze a verzióját, nézze át a patch állapotát, és késedelem nélkül frissítsen a legújabb kiadásra. Védje meg csatornaalapjait, maradjon tájékozott a jövőbeli frissítésekről, és járuljon hozzá egy biztonságosabb Bitcoin Lightning ökoszisztémához.
További technikai részletekért és kiadási jegyzetekért látogassa meg a hivatalos LND GitHub repozitóriumot, és iratkozzon fel a hálózati biztonsági bulletinekre.